AI管理学06-当AI犯错时谁来负责
随着人工智能(AI)智能体在组织中获得前所未有的自主权,一个曾经停留在理论层面的问题,如今已成为管理者日常工作中必须面对的严峻挑战:“当AI犯错时,谁来负责?”这个问题的答案,不仅关乎风险管理,更直接决定了人机协作的深度与广度。如果缺乏一个强有力的治理、伦理和问责框架,那么释放人机协作潜力的愿景将永远无法完全实现,甚至可能将组织暴露于巨大的运营、声誉和法律风险之中。
一个全面的AI治理框架是一套系统的规则、实践和流程,旨在确保AI系统的开发和使用是负责任且符合道德的。 它的核心目标是,将组织的价值观与AI的实际运作相结合,在追求技术创新的同时,建立并维护与员工、客户及社会的信任关系。
实施可行的问责框架
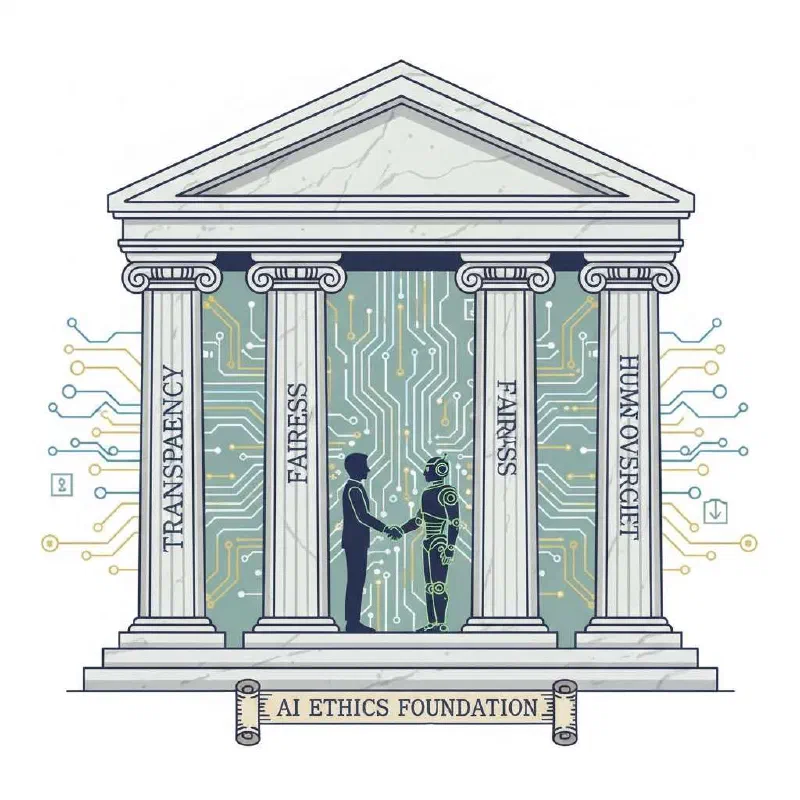
AI问责框架是一个结构化的体系,旨在确保AI系统的开发和应用符合公平、透明等组织价值观,并将这些抽象的价值观转化为可衡量、可审计的行动和报告机制。 它不是一份束之高阁的文件,而是一个动态的、贯穿AI生命周期的操作指南。管理者必须确保这个框架的建立与执行,其核心由三大支柱构成:
支柱一:透明性 (Transparency)
透明性是建立信任的基石。在人机团队中,如果人类成员无法理解AI队友的“所思所想”,协作便无从谈起。管理者必须推动建立相应的机制,让相关人员能够清晰地理解AI系统的工作原理及其决策背后的逻辑。
- 决策的可解释性:假设某项贷款规则把负债收入比35%设为人工复核线(仅为示例)。系统可以标明触线的记录,不能把一条提示当成拒贷通知。授信审批人核对数据和例外后签署决定;若发现一批申请用了错误负债口径,风控负责人有权暂停该规则。客户可向申诉岗提交更正材料,由非原审批人员复核并答复。这张分工表回答的是组织里找谁办事,不是预判争议中谁承担法律责任。
- 流程的可见性:团队成员需要了解AI是如何与组织的其他系统进行交互的,它访问了哪些数据,执行了哪些操作。这种可见性有助于及早发现AI的异常行为。
- 文档的重要性:为实现问责制,文档记录至关重要。 组织应保留有关风险/影响评估的文档,以提高AI系统的透明度。
支柱二:公平性 (Fairness)
招聘偏见不只藏在简历样本里。如果用过去获聘者作“好人才”的标签,目标就可能在奖励旧的用人偏好;即使不显示性别,筛选条件也可能间接排除相同资历的候选人。还要看审批人能否推翻排序,还是只在第一页里挑人。审查对象从目标、标签一路到最终录用,而不只是训练数据。
- 定期的算法审计:管理者必须建立并执行定期的审计流程,专门用于识别和缓解算法偏见。 这需要跨职能团队的合作,包括数据科学家、HR专家和法律顾问,共同审查AI模型的决策输出,确保其在不同人群(如性别、种族)之间表现出一致的公平性。
- 高质量的数据治理:AI模型的质量取决于其训练数据的质量。 强大的数据治理是确保公平性的前提。 管理者必须确保用于训练模型的数据是准确、完整且具有代表性的。
支柱三:人类监督 (Human Oversight)
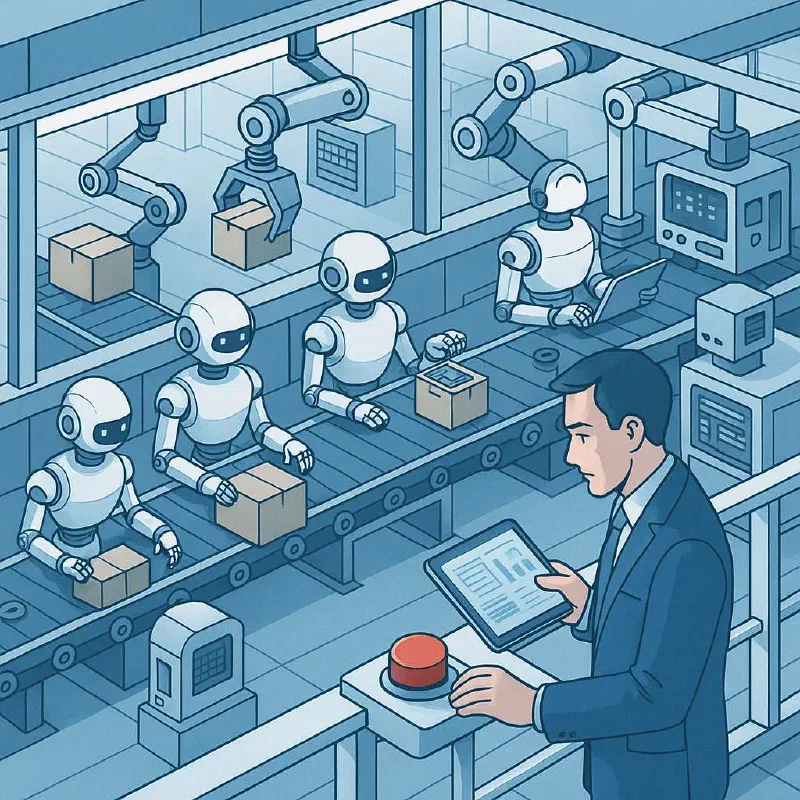
在人机协作的实践中,人类监督是抵御AI错误的最后一道,也是最重要的一道防线。 尤其是在涉及重大利益或高风险的决策场景中,如医疗诊断、重大金融交易或人事任免,最终的决策权绝不能完全交给机器。 人类监督确保AI系统的运行符合道德、法律和战略边界。
- 明确的决策权归属:组织必须清晰地界定,在哪些场景下AI可以自主决策,在哪些场景下AI只能提供建议,以及在哪些场景下AI的任何行动都必须得到人类的批准。
- 干预与修正机制:必须有便捷的机制,允许人类随时干预、修正甚至暂停AI的行动。 这种机制是对AI自主性的一种必要制衡,确保技术始终服务于人类的最终目标。
第二节 管理者在伦理监督中的核心角色
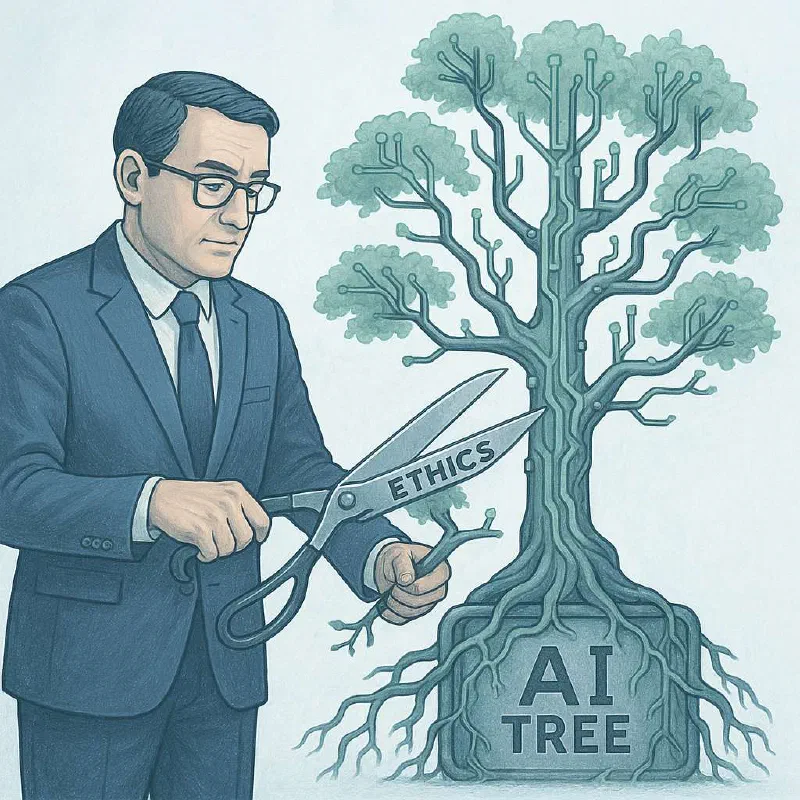
在AI时代,管理者不仅是业务的推动者,更必须成为团队内部伦理的守护者。他们的职责超越了传统的绩效管理,延伸到了对“数字同事”行为的道德审查和引导。
处理AI队友的伦理困境
一个严峻的现实是,AI队友可能会表现出不道德或有偏见的行为。 例如,一个为了达成销售KPI的AI营销智能体,可能会向经济脆弱人群过度推送高风险的金融产品。研究明确指出,AI的不道德行为会严重损害团队成员的信任,甚至瓦解整个团队的合作基础。
在这种情况下,管理者的角色至关重要。他们必须:
- 预案制定:提前预见可能出现的伦理风险,并制定清晰的应对预案。
- 快速响应:一旦发现AI的不道德行为,管理者需要立即介入,暂停相关操作,并对受影响的各方进行解释和补救。
- 信任修复:事后,管理者需要主导一场透明的调查,向团队解释问题发生的原因,阐明将采取的纠正措施,并重建团队对AI系统及管理流程的信任。
构建有效的“人在环路中” (Human-in-the-Loop, HITL) 策略
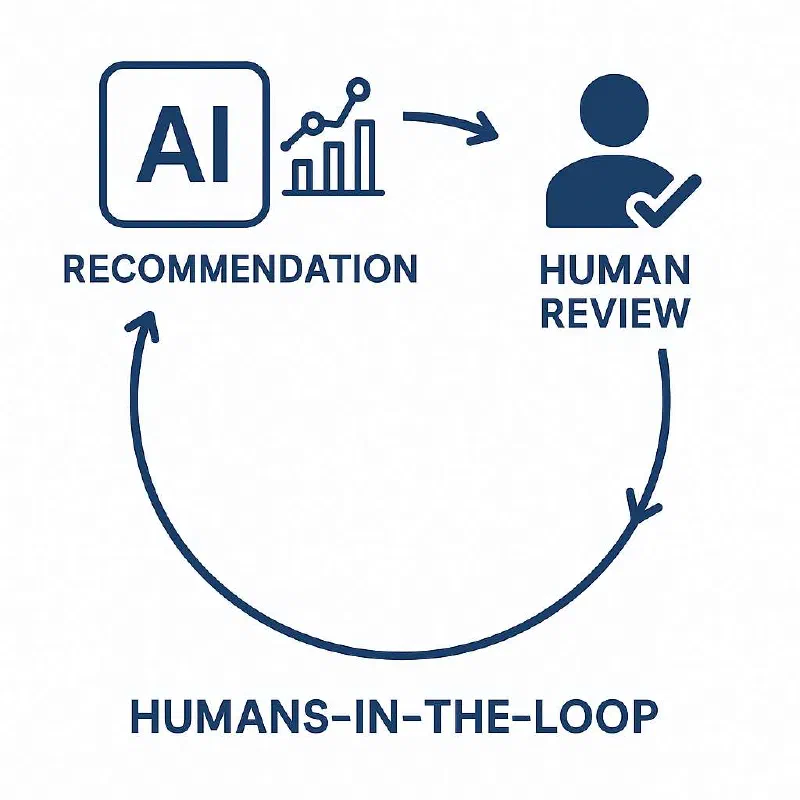
“人在环路中”是风险管理的核心机制,它通过将人类判断嵌入自动化流程,来平衡效率与安全。 这不仅仅是一个技术开关,而是一套需要管理者精心设计的组织策略。一个有效的HITL策略意味着在AI工作流的关键节点上设置“减速带”,在这些节点,AI必须停下来,寻求人类的审查和批准。
以下触发规则用于说明流程怎样停下来;金额、人数等阈值是例子,不是通用的合规线:
- 高风险财务操作:任何超过特定金额阈值(例如10,000美元)的金融交易或采购订单,都必须由指定的财务经理审批。
- 核心系统代码变更:AI编程助手可以生成代码,但任何对生产代码库的修改,都必须通过人类开发者的代码审查(Code Review)和批准。
- 大规模外部沟通:AI可以起草面向客户或公众的营销邮件,但在发送给超过一定数量(例如1000人)的收件人之前,必须由市场部经理审核内容,以防出现品牌声誉风险。
- 处理敏感个人数据:当AI需要访问或处理高度敏感的个人身份信息(PII)或受保护的健康信息(PHI)时,应触发额外的人工授权流程。
值得注意的是,仅仅安排一个“人在环路中”是不够的。人类同样会犯错,并且可能过度依赖或不信任AI的建议。 因此,成功的HITL策略还需要对参与监督的人员进行专门培训,确保他们理解AI的建议逻辑、潜在局限性,并具备在压力下做出独立判断的能力。
第三节 AI智能体的技术治理
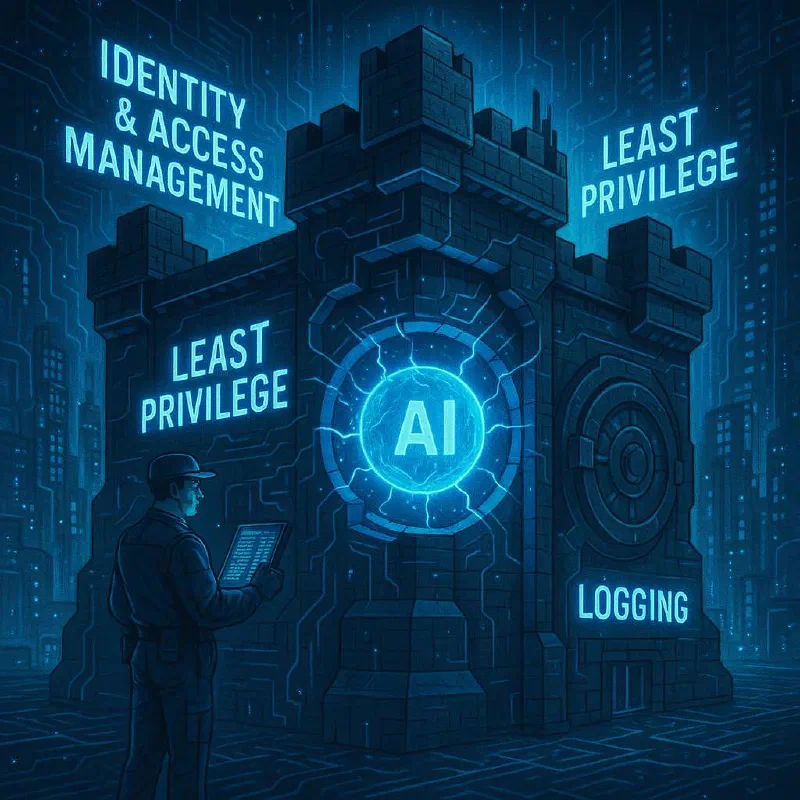
除了组织层面的问责框架和伦理监督,强大的技术治理是确保AI智能体安全、可控运行的基石。 如果说伦理监督是“软”约束,那么技术治理就是“硬”防护。管理者虽然不直接执行技术操作,但必须确保以下关键技术措施得到有效落实,从而将治理理念转化为机器可以执行的规则。
身份与访问管理 (Identity and Access Management, IAM)
在一个人机混合的劳动力中,每一个AI智能体都必须被视为一个独立的“数字员工”。这意味着它必须拥有一个唯一的、可审计的数字身份。 传统的IAM系统主要管理人与系统之间的访问关系,而现在,它们必须扩展到能够管理AI智能体与系统,乃至AI智能体之间的交互。
- 唯一身份标识:为每个AI智能体分配一个唯一的标识符,类似于员工ID。 这使得组织能够精确追踪其所有行为,从访问了哪个数据库,到调用了哪个API,再到修改了哪个文件。 这是实现事后问责的基础。
- 生命周期管理:建立AI智能体身份的全生命周期管理流程,包括在其创建时进行注册和授权(入职),在其不再需要时及时撤销其所有权限和身份(离职),以防止出现无人管理的“僵尸”AI账户,构成安全隐患。
最小权限原则 (Principle of Least Privilege, PoLP)
最小权限原则是网络安全的核心原则,对于管理AI智能体尤为重要。 该原则要求,任何一个实体(无论是人还是AI)只应被授予其完成指定任务所必需的最小权限集合。
在AI管理实践中,这意味着:
- 精确的权限授予:一个负责从销售数据库中提取报表的AI,应该只拥有对该数据库的“只读”权限,而绝不能拥有“写入”或“删除”权限。 一个用于处理客户服务邮件的AI,应只能访问邮件系统,而不能访问公司的财务或人力资源系统。
- 动态的权限调整:AI的权限不应是静态的。当AI的任务发生变化时,其权限也应相应地进行动态调整。 对于需要临时提升权限才能完成的任务,应采用有时限的授权,任务完成后权限自动恢复到最低水平。
严格执行最小权限原则,可以极大地限制当AI智能体行为失控或被恶意利用时可能造成的损害范围。
审计与日志记录 (Auditing and Logging)
如果说身份管理是为AI分配了“身份证”,那么审计与日志记录就是为它配备了“黑匣子”。 必须对AI智能体的所有关键活动进行详细且不可篡改的日志记录。 这些日志是进行合规审查、事故响应和事后分析的唯一可靠依据。
一个健全的日志系统应记录:
- 执行的命令:AI在什么时间,执行了什么操作。
- 访问的数据:AI读取或修改了哪些数据。
- 决策的依据:在可能的情况下,记录AI做出某个决策所依赖的关键输入和模型状态。
- 交互的对象:AI与哪些其他系统或智能体进行了通信。
这些日志不仅是技术人员进行故障排查的工具,更是管理者履行监督职责、向监管机构证明组织合规性的关键证据。 它们将AI的“黑箱”操作过程,转化为可以被审查和理解的透明记录。
总之,治理、伦理与问责共同构成了AI管理学的基石。它要求管理者不仅要懂得如何利用AI创造价值,更要懂得如何驾驭其风险,确保这项强大的技术始终在人类的掌控之下,以负责任和符合道德的方式,服务于组织和社会的福祉。
本文写作中使用了 AI 辅助。文字采用 CC BY-NC-SA 4.0 许可。